

Déployer un accès distant sécurisé grâce à OpenVPN et Active Directory : retour d’expérience
 Yopa de Saturnejuillet 26, 20262 min de lecture95
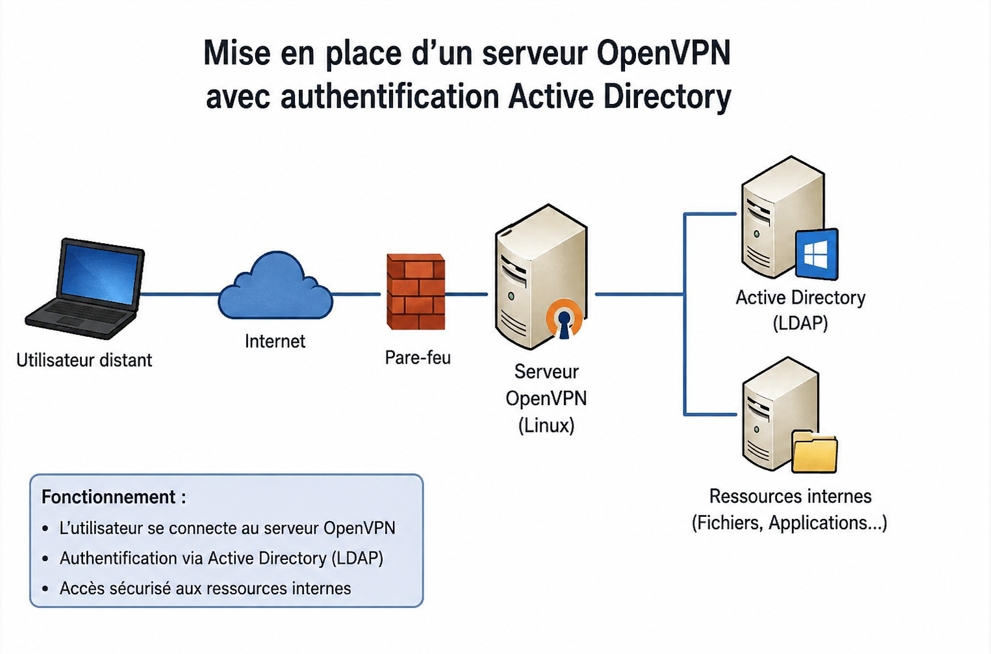
Dans un contexte où le télétravail et les interventions à distance sont devenus indispensables, les entreprises doivent garantir un accès sécurisé à leurs ressources internes. Au cours de mon parcours en administration et sécurité des réseaux, j’ai eu l’opportunité de concevoir et de mettre en œuvre une infrastructure VPN basée sur OpenVPN, intégrée à Active Directory afin de centraliser l’authentification des utilisateurs.
Le besoin
L’entreprise souhaitait permettre à ses collaborateurs d’accéder aux serveurs, applications et fichiers internes depuis l’extérieur tout en garantissant un niveau élevé de sécurité. Les principaux défis étaient :
- sécuriser les connexions distantes ;
- éviter la multiplication des comptes utilisateurs ;
- centraliser l’administration des accès ;
- assurer la continuité des services.
La solution retenue
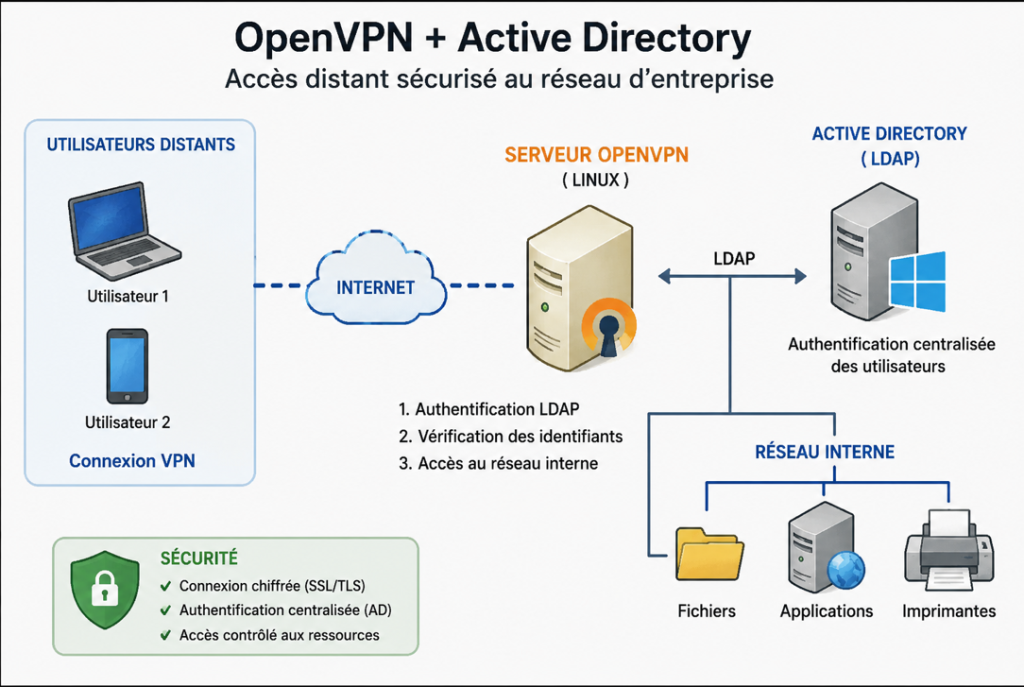
Après analyse des besoins, j’ai opté pour la mise en place d’un serveur OpenVPN sous Linux avec une authentification LDAP connectée à Active Directory.
Cette architecture permet aux utilisateurs d’utiliser leurs identifiants Windows habituels pour se connecter au VPN, sans avoir à gérer plusieurs comptes. Les administrateurs bénéficient également d’une gestion centralisée des droits via Active Directory.
Les étapes du projet
Le déploiement s’est déroulé en plusieurs phases :
- installation et sécurisation du serveur Linux ;
- installation et configuration d’OpenVPN ;
- génération des certificats avec une infrastructure PKI ;
- intégration d’OpenVPN avec Active Directory via LDAP ;
- configuration des règles de pare-feu ;
- définition des routes réseau ;
- création des profils clients ;
- réalisation de tests fonctionnels et de sécurité.
Chaque étape a été documentée afin de faciliter la maintenance et les futures évolutions.
Les difficultés rencontrées
Comme dans tout projet d’infrastructure, plusieurs défis sont apparus.
Le premier concernait l’authentification LDAP. Une mauvaise configuration pouvait empêcher les utilisateurs de se connecter malgré des identifiants valides.
Le second portait sur les règles de routage réseau. Il était nécessaire d’autoriser uniquement les flux indispensables afin de respecter le principe du moindre privilège.
Enfin, la gestion des certificats exigeait une attention particulière pour garantir leur validité et leur renouvellement.
Les résultats obtenus
La solution déployée a permis :
- un accès distant sécurisé aux ressources de l’entreprise ;
- une authentification centralisée grâce à Active Directory ;
- une réduction des tâches d’administration des comptes utilisateurs ;
- une amélioration de la sécurité des connexions ;
- une meilleure disponibilité des services pour les collaborateurs distants.
Cette architecture offre également une excellente évolutivité et peut facilement être adaptée aux besoins futurs de l’organisation.
Les enseignements
Cette expérience m’a permis de renforcer mes compétences en :
- administration Linux ;
- sécurité des réseaux ;
- OpenVPN ;
- Active Directory ;
- LDAP ;
- routage IP ;
- pare-feu ;
- gestion des certificats numériques.
Au-delà des aspects techniques, ce projet m’a rappelé qu’une infrastructure performante repose autant sur une bonne conception que sur une documentation rigoureuse et une surveillance continue.
Conclusion
Le déploiement d’un VPN sécurisé intégré à Active Directory constitue une solution fiable pour les organisations souhaitant offrir un accès distant tout en préservant la confidentialité et l’intégrité de leurs données.
Cette expérience confirme qu’une architecture réseau bien pensée peut concilier sécurité, simplicité d’administration et confort d’utilisation. C’est précisément ce type de projet qui me motive dans le domaine de l’administration et de la cybersécurité des réseaux.




Laisser un commentaire